hotelvak.eu
nl

Platform over hotelmanagement, inrichting en design in Nederland
Ethisch hacker Sergen Koç waarschuwt hotels: ‘Weet welke digitale deuren openstaan, wie de sleutels heeft en wie in actie komt als het misgaat’
Hotels draaien op gastvrijheid, vertrouwen en gemak. De gast boekt online, checkt digitaal in, opent steeds vaker zijn kamer met een app, gebruikt wifi, betaalt online en verwacht dat alles soepel verloopt. Achter die soepele gastreis hangt inmiddels een complex digitaal netwerk van boekingsplatformen, property management systemen, channel managers, kassasystemen, camera’s, telefoons, smart-tv’s, digitale sleutels en leveranciersportalen.
Precies daar zit volgens ethisch hacker Sergen Koç de kwetsbaarheid. “Hoe meer systemen via internet bereikbaar zijn, hoe meer digitale ingangen er ontstaan. En hackers kijken niet eerst of een hotel groot of klein is. Ze scannen het internet op systemen die openstaan of slecht beveiligd zijn. Als ze iets vinden, proberen ze binnen te komen.”
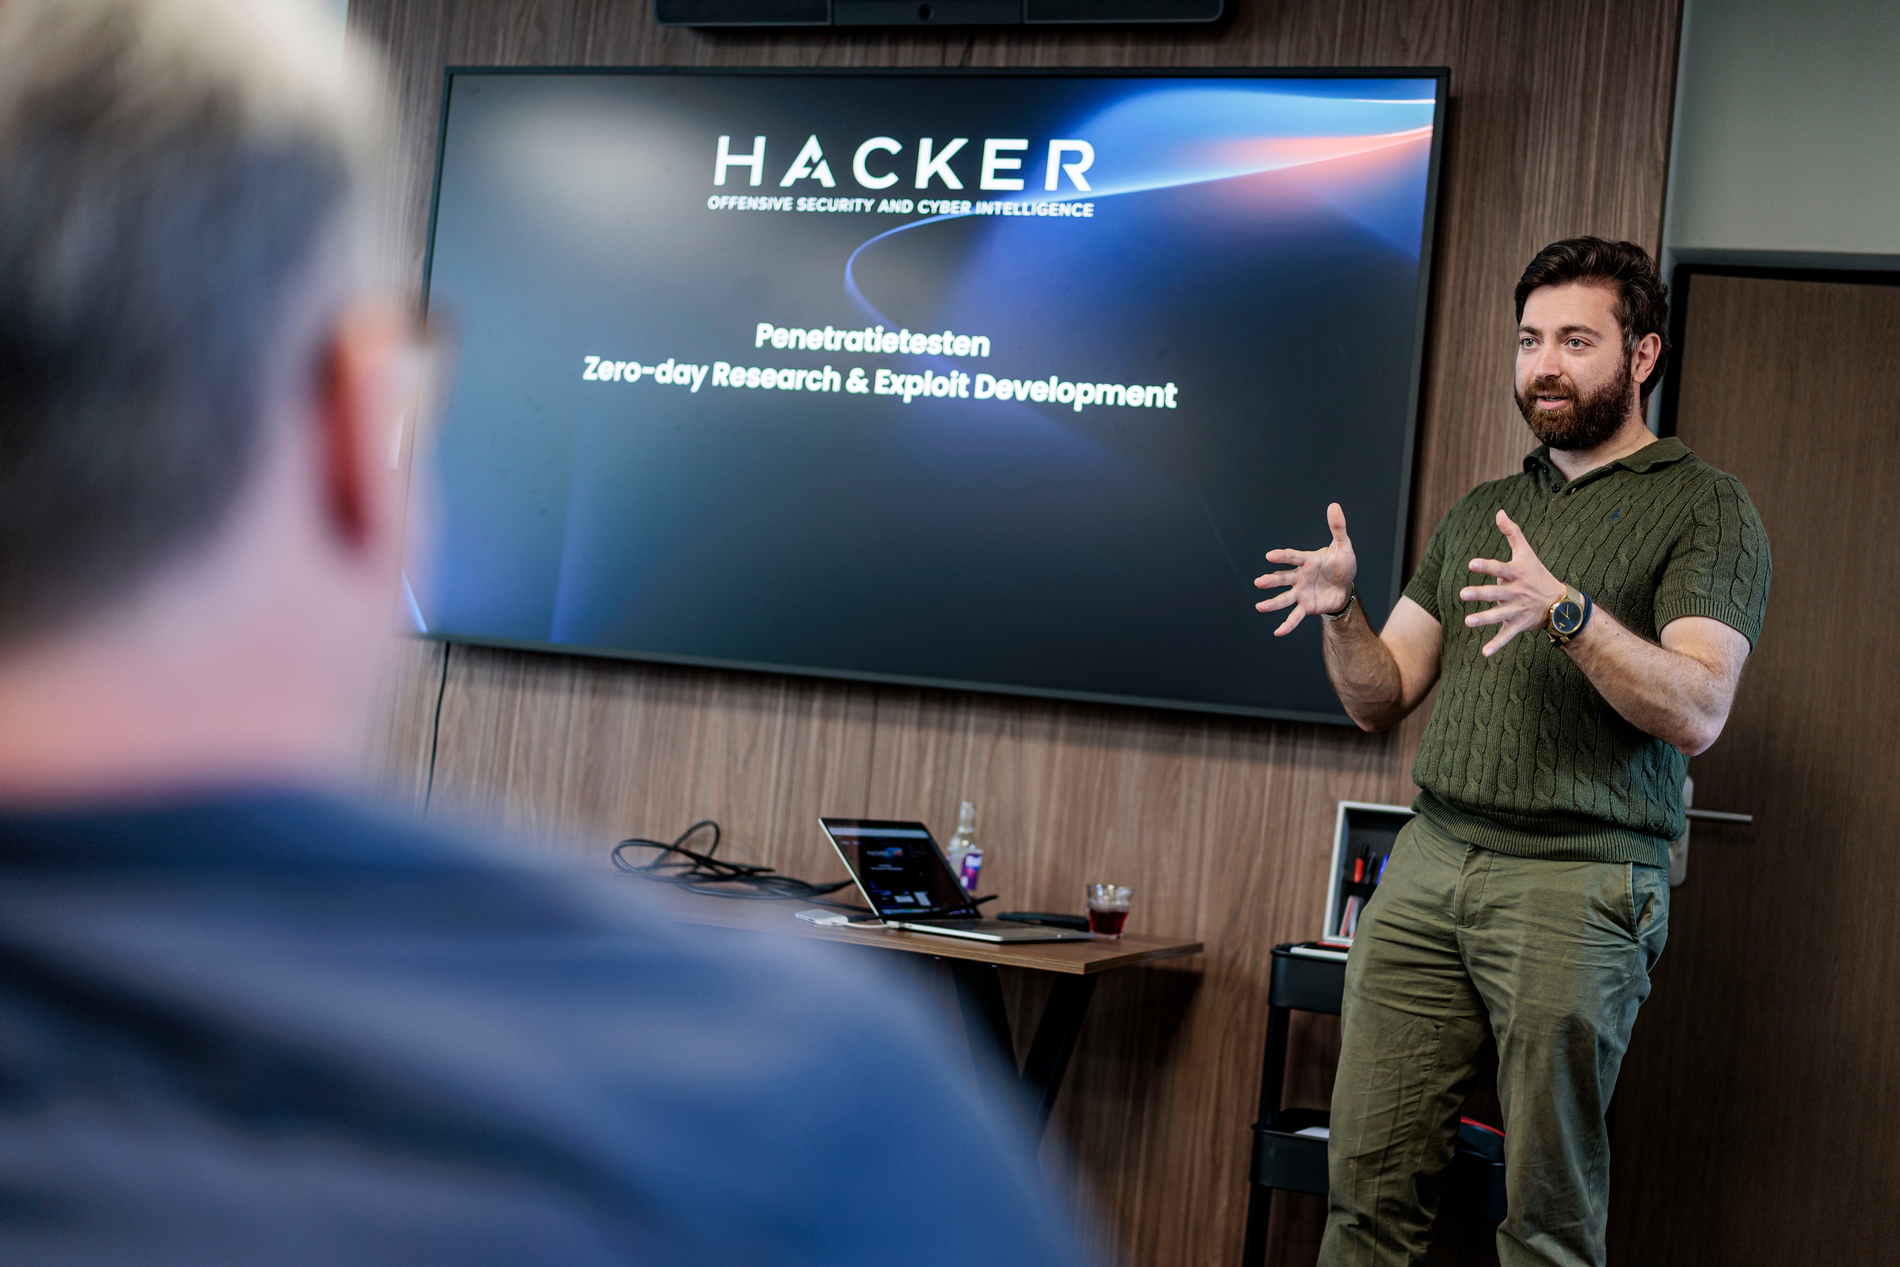
Koç weet waar hij over praat. De Nederlandse cybersecurityspecialist is oprichter van Hacker B.V., een bedrijf dat zich richt op offensive security, cyberwarfare en penetratietesten. Anders gezegd: Koç en zijn team denken en werken als hackers, maar dan in opdracht van bedrijven en overheden die willen weten waar hun kwetsbaarheden zitten voordat criminelen die ontdekken.
Zijn naam staat inmiddels in de Hall of Fame van onder meer de Nationale Politie, OV-chipkaart, Achmea, KPN, Nokia, Apple, VPRO en de Koninklijke Nederlandse Akademie van Wetenschappen. Ook vond hij kwetsbaarheden bij onder andere Harvard University. Landelijke bekendheid kreeg Koç nadat hij een ernstige kwetsbaarheid in software van Apple ontdekte. Via het bug bounty-programma van Apple ontving hij daarvoor een beloning van 50.000 euro.
Zijn route naar cybersecurity was opvallend. Koç studeerde kunstmatige intelligentie en begon zijn loopbaan bij reisorganisatie TUI als network en security engineer. Na een groot security-incident schreef hij op 25-jarige leeftijd een uitgebreid draaiboek om de organisatie door zo’n crisis te loodsen. Kort daarna werd hij Information Security Officer voor TUI Nederland, met een miljoenenbudget om cybersecurity beter in te richten voor kantoren, reisbureaus, vliegtuigen en cruiseschepen. Tijdens corona leerde hij zichzelf hacken. Niet om schade aan te richten, maar om beter te begrijpen hoe aanvallers denken. “Als ik weet hoe hackers binnenkomen, weet ik ook hoe ik ze buiten moet houden.”
Voor hotels is die kennis relevanter dan ooit. De sector kwam de afgelopen maanden meermaals negatief in het nieuws door datalekken en gestolen reserveringsinformatie. Volgens Koç is dat geen toeval. Hotels beschikken over een combinatie van gegevens die voor criminelen bijzonder waardevol is: namen, e-mailadressen, telefoonnummers, verblijfdata, boekingsnummers, betaalinformatie, factuuradressen, gegevens over reisgezelschappen en soms zelfs kopieën van paspoorten. “Met die informatie kun je heel overtuigende phishing doen”, zegt Koç. “Als een crimineel precies weet wanneer iemand komt, in welk hotel hij verblijft en welk reserveringsnummer daarbij hoort, dan lijkt een vals betaalverzoek ineens heel echt. Dat maakt het gevaarlijk.”
Daar komt bij dat hotels van nature dienstverlenend zijn. Medewerkers willen gasten helpen. Ze lossen problemen op, sturen betaalverzoeken na, passen reserveringen aan en beantwoorden vragen via mail, telefoon of receptie. Die gastvrije reflex is een kracht, maar kan ook een zwakte worden. Zeker wanneer medewerkers onvoldoende getraind zijn om verdachte verzoeken te herkennen.
Volgens Koç begint een hacker meestal niet binnen, maar buiten. “Wat is zichtbaar vanaf het internet? Inlogpagina’s, leveranciersportalen, e-mailinstellingen, vergeten servers, systemen voor beheer op afstand. Staat daar iets verkeerd ingesteld? Worden er zwakke wachtwoorden gebruikt? Kun je een mail sturen die lijkt alsof die echt vanuit het hotel komt? Dat zijn de eerste dingen waar je naar kijkt.”
Bij hotels ziet hij opvallend veel digitale ingangen. PMS-systemen, boekingsplatformen, channel managers, camera’s die via internet bereikbaar zijn, smart-tv’s, telefoons en wifi-netwerken. Vaak is er wel nagedacht over veiligheid, maar niet altijd vanuit het perspectief van een aanvaller. Dat geldt ook voor nieuwe technologie, zoals digitale kamersleutels. “Ik ga ervan uit dat leveranciers naar security kijken. Maar de vraag is: is het ook getest door iemand die denkt als een hacker? Kun je een app uit elkaar halen, reverse engineeren en begrijpen hoe die sleutel wordt opgehaald of gepresenteerd aan de deur? Dat zijn scenario’s die je moet testen.”
Ook hotel-wifi blijft een aandachtspunt. Koç merkt dat veel hotels hun netwerken inmiddels beter hebben ingericht, maar ziet nog steeds voorbeelden waarbij de scheiding niet goed genoeg is. In een hotel waar hij verbleef, kon hij vanuit zijn kamer andere kamers op dezelfde verdieping benaderen. “In theorie kon je alle telefoons tegelijk laten afgaan. Dat heb ik natuurlijk niet gedaan, maar het laat zien dat de scheiding niet goed was ingericht. Dan is het misschien alleen irritant, maar dezelfde fout kan in een ander systeem veel grotere gevolgen hebben.”
Een andere kwetsbaarheid zit bij personeel. Hotels werken met wisselende diensten, tijdelijke krachten en seizoensmedewerkers. Accounts blijven soms actief nadat iemand vertrokken is. Of er wordt gewerkt met gedeelde accounts, omdat het sneller en makkelijker is.
“Ik snap waarom dat gebeurt”, zegt Koç. “Als iemand maar een week komt helpen, wil je niet voor iedereen alles apart aanmaken. Maar een gedeeld account vraagt meestal om een makkelijk wachtwoord. En als niemand precies weet wie wat heeft gedaan, wordt het ook veel moeilijker om misbruik te herkennen.”
De gedachte dat vooral grote hotelketens interessant zijn voor criminelen, klopt volgens Koç niet. Sterker nog: kleinere hotels kunnen juist harder geraakt worden. “Hackers denken niet: welk hotel zal ik vandaag eens aanvallen? Ze scannen geautomatiseerd het internet. Als daar een klein hotel uitkomt met een kwetsbaar systeem, dan is dat ook interessant. Voor een crimineel is elke euro meegenomen.”
De schade kan bij kleinere hotels groter zijn, omdat zij vaak afhankelijker zijn van enkele digitale systemen en minder terugvalmogelijkheden hebben. Grote ketens beschikken meestal over IT-teams, crisisprocedures en alternatieve processen. Een kleiner hotel is sneller aangewezen op externe hulp. Als het PMS niet werkt, reserveringen niet inzichtelijk zijn en betalingen vastlopen, staat de operatie vrijwel direct onder druk. “Dan gaat het niet alleen om data”, zegt Koç. “Dan staat je business stil.”
Wat moet een hotel doen als het vermoedt dat er is ingebroken? Koç is helder: haal de internetverbinding eruit, maar zet systemen niet uit.
“Geen computers uitzetten, geen servers uitzetten en niets aanraken. Trek de internetkabel eruit. Desnoods knip je hem door. Daarmee beperk je de schade, omdat een hacker niet verder kan downloaden of bewegen in het netwerk. Maar de systemen moeten aan blijven voor onderzoek.”
Daarna moet worden vastgesteld wat er is gebeurd, waar de aanvaller is binnengekomen en welke gegevens zijn geraakt. Een cyberverzekering kan helpen met een checklist, meldingen bij de Autoriteit Persoonsgegevens, aangifte bij de politie en het inschakelen van forensische IT-specialisten. Ook moet worden gecontroleerd of de aanvaller geen achterdeur heeft achtergelaten. “Het kan zijn dat je de eerste ingang dichtzet, maar dat iemand over drie maanden opnieuw binnenkomt via iets wat eerder is achtergelaten.”
Daarom pleit Koç voor een incidentplan dat niet pas wordt geschreven als het misgaat. Een hotel draait 24 uur per dag. Dus moet ook om drie uur ’s nachts duidelijk zijn wie gebeld wordt, wie beslissingen neemt en welke stappen worden gezet.
“Wie is verantwoordelijk? Wie weet wat hij moet doen? Wie mag systemen loskoppelen? Wie belt de IT-leverancier? Dat moet je vooraf regelen.”
Goed nieuws is er ook. Hotels hoeven geen miljoenenbudget te hebben om de eerste grote stappen te zetten. Volgens Koç begint cybersecurity met overzicht en verantwoordelijkheid.
“Weet welke digitale deuren openstaan. Weet wie de sleutels heeft. En weet wie in actie komt als er een deur open blijkt te staan.”
Concreet betekent dit: zet tweefactorauthenticatie aan op e-mail, boekingssystemen en belangrijke accounts. Vraag leveranciers of systemen zoals PMS, boekingsmodules en digitale sleutels onafhankelijk zijn getest. La
at aantonen dat het gastennetwerk echt gescheiden is van interne systemen. Train medewerkers, ook tijdelijke krachten, op phishing en verdachte verzoeken. Voorkom gedeelde accounts. Zorg dat bankrekeningnummers of grote betalingen nooit door één persoon of vanuit één gehackt account kunnen worden aangepast.
En vergeet de back-up niet. Veel bedrijven maken back-ups, maar testen nooit of ze die ook kunnen terugzetten.
“Dat zie ik dagelijks”, zegt Koç. “Op papier is er een back-up. Maar als het misgaat, blijkt dat niemand weet hoe je die moet terugzetten of dat de back-up niet werkt. Test dat minimaal één keer per jaar.”
Voor hoteleigenaren en operations managers is de boodschap daarmee even simpel als ongemakkelijk. Cybersecurity is geen IT-detail meer. Het is onderdeel van gastvrijheid, bedrijfscontinuïteit en vertrouwen. Een gast die zijn gegevens aan een hotel geeft, vertrouwt erop dat daar zorgvuldig mee wordt omgegaan. Wordt dat vertrouwen beschadigd, dan raakt dat direct de reputatie.
“Alles in onze samenleving draait om vertrouwen”, zegt Koç. “Als dat vertrouwen wegvalt, heb je geen business meer.”
CHECKLIST VOOR HOTELS:
VANDAAG NOG CONTROLEREN
 Nederlands Nederlands
 English (UK)